Kwetsbaarheden controleren
We controleren WordPress, het thema, plugins en instellingen op mogelijke zwakke plekken.
 Webdesign
Bescherm je website tegen beveiligingsrisico’s en krijg professionele hulp bij malware, hacking en technisch herstel.
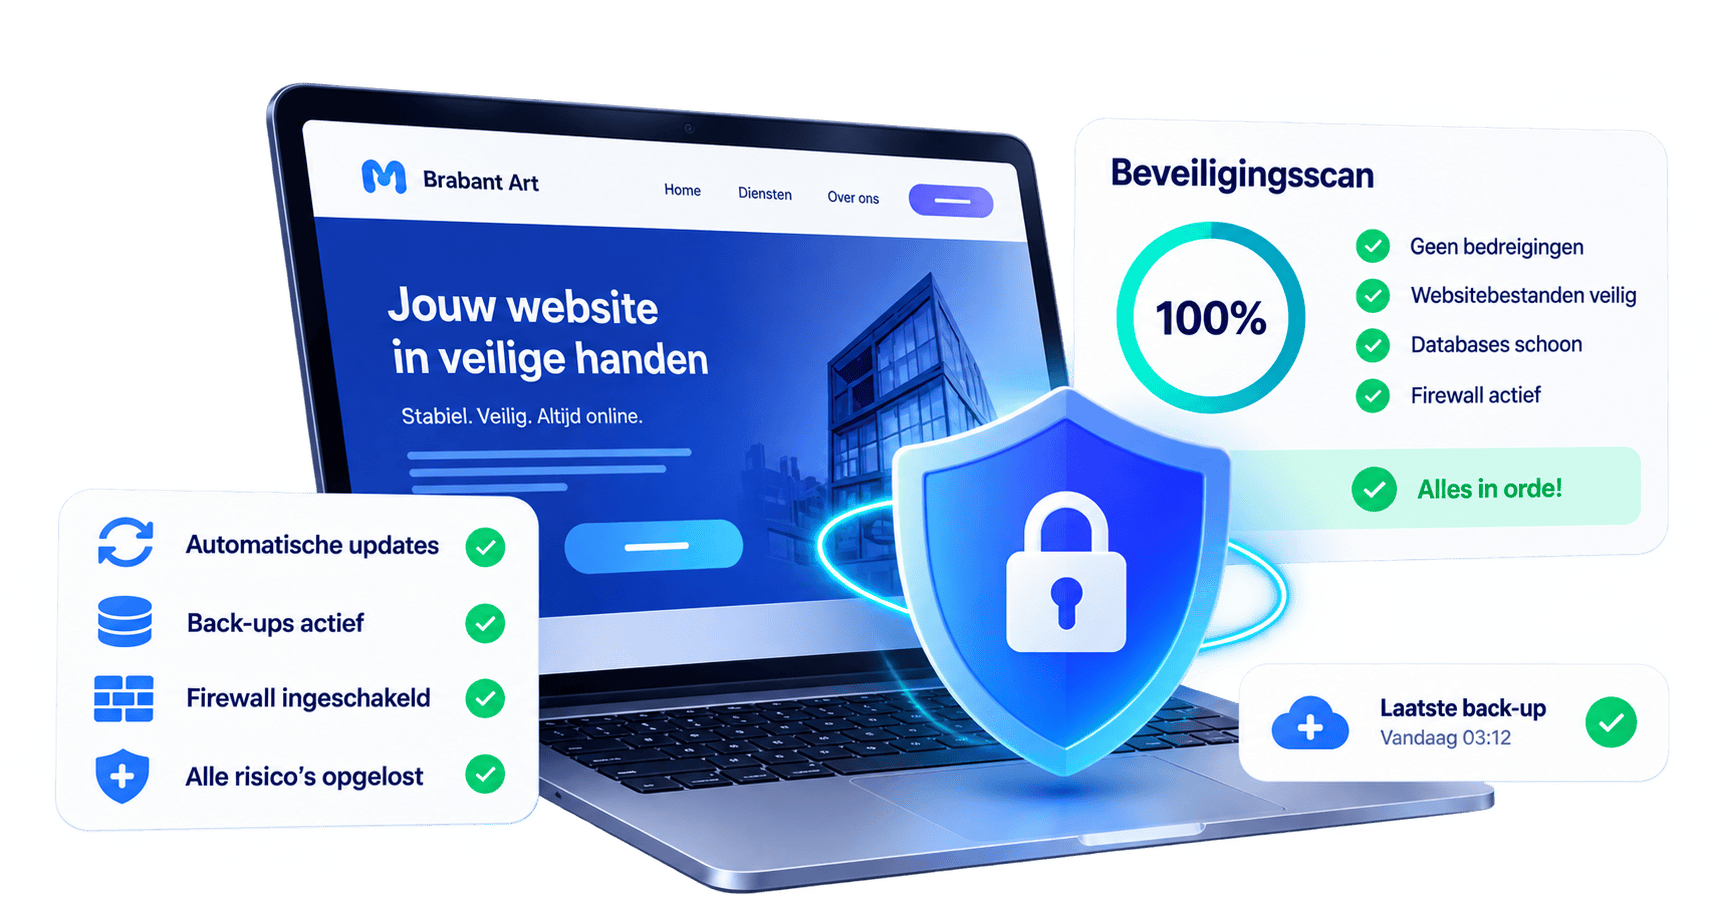
Een veilige website vraagt om meer dan alleen een SSL-certificaat of een beveiligingsplugin. WordPress, het thema, geïnstalleerde plugins, gebruikersaccounts en serverinstellingen vormen samen de technische basis van de website.
Daarom bekijken we waar mogelijke kwetsbaarheden zitten en welke maatregelen bij de huidige situatie passen. Dit kan bijvoorbeeld bestaan uit het aanpassen van toegangsrechten, het beveiligen van de login, het controleren van bestanden en het verwijderen van schadelijke code.
De aanpak wordt afgestemd op de website en het probleem dat moet worden opgelost. Zo worden niet alleen zichtbare gevolgen aangepakt, maar ook technische zwakke plekken die opnieuw misbruik kunnen veroorzaken.
We controleren WordPress, het thema, plugins en instellingen op mogelijke zwakke plekken.
We verbeteren de login, toegangsrechten en instellingen die ongewenste toegang beperken.
We onderzoeken verdachte bestanden en verwijderen aangetroffen schadelijke code zorgvuldig.
Updates, back-ups en controles helpen om nieuwe technische risico’s tijdig te herkennen.
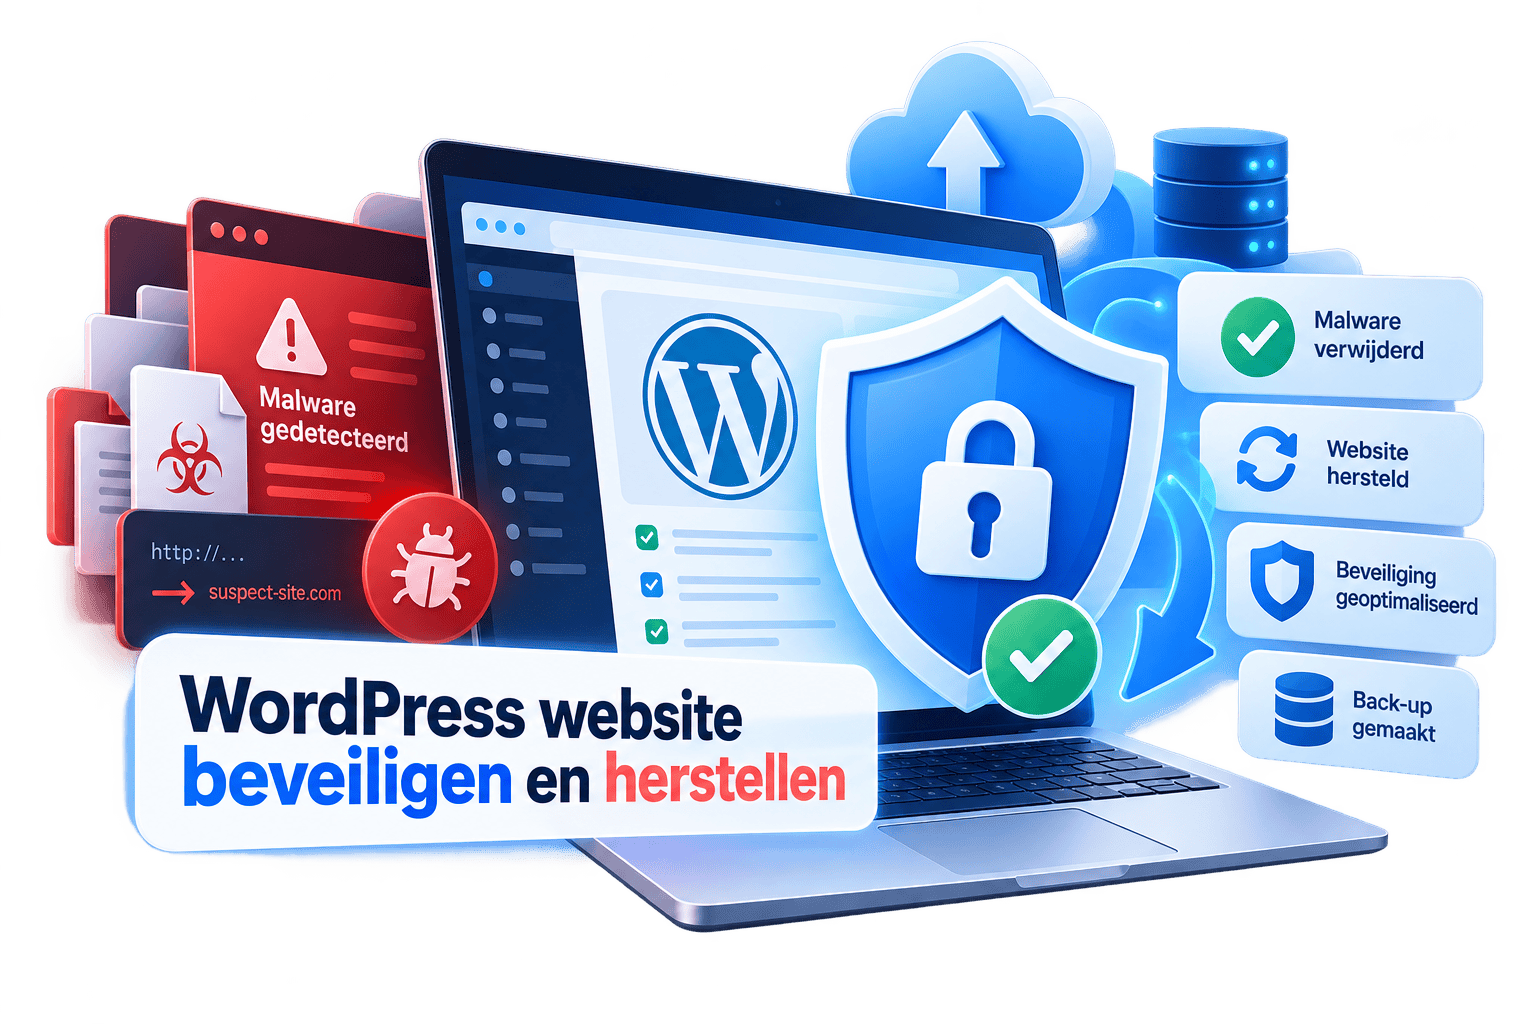
Een WordPress website kan op verschillende manieren kwetsbaar worden. Verouderde software, onveilige instellingen, onvoldoende beschermde toegang of schadelijke code kunnen ervoor zorgen dat een website niet meer betrouwbaar of veilig werkt.
Ik help zowel met het preventief beveiligen van WordPress websites als met het herstellen van websites die al zijn gehackt. Daarbij kijk ik verder dan alleen het installeren van een beveiligingsplugin. Afhankelijk van de situatie kunnen ook WordPress-bestanden, de database, toegangsrechten en andere technische instellingen gecontroleerd en aangepast worden.
Is een website geïnfecteerd, dan kan ik schadelijke code opsporen en verwijderen, bestanden en de database opschonen en de website daarna opnieuw beveiligen.
Een website hoeft niet eerst gehackt te worden voordat beveiliging aandacht krijgt. Juist door WordPress, plugins en technische instellingen regelmatig te controleren, kunnen veel bekende risico's worden beperkt.
Welke maatregelen nodig zijn, verschilt per website. Bij een bestaande WordPress website kijk ik daarom naar de huidige situatie: updates, gebruikte plugins, toegang tot de website, bestands- en maprechten, back-ups en aanwezige beveiligingsmaatregelen. Zo ontstaat een beveiliging die past bij de website in plaats van een standaardoplossing die overal hetzelfde wordt toegepast.
Controle van WordPress, plugins, thema's en belangrijke technische instellingen om mogelijke beveiligingsrisico's te herkennen.
WordPress, plugins en thema's worden waar nodig bijgewerkt om bekende kwetsbaarheden in verouderde software te beperken.
De toegang tot WordPress kan extra worden beschermd tegen ongewenste inlogpogingen en misbruik.
Bestands- en maprechten worden gecontroleerd en waar nodig aangepast om ongewenste wijzigingen aan bestanden beter te beperken.
Een geschikte WordPress beveiligingsplugin kan worden geïnstalleerd en afgestemd op de website.
Een betrouwbare back-up maakt het mogelijk om sneller te handelen wanneer er ondanks beveiligingsmaatregelen toch iets misgaat.
Een WordPress beveiligingsplugin kan onder andere verdachte inlogpogingen blokkeren, bestanden controleren en waarschuwingen geven bij mogelijke beveiligingsproblemen. Welke functies beschikbaar zijn, hangt af van de gekozen plugin.
Een plugin vervangt echter niet het technische beheer van de website. Updates, veilige instellingen, bestandsrechten, back-ups en controle van de website blijven eveneens belangrijk.
Een gehackte WordPress website is niet altijd direct herkenbaar. Soms verschijnen er vreemde pagina's of doorverwijzingen, maar schadelijke code kan ook langere tijd aanwezig zijn zonder dat bezoekers direct iets merken.
Mogelijke signalen zijn onbekende bestanden of gebruikers, spam, ongewenste redirects, vreemde zoekresultaten, wijzigingen aan pagina's of een beveiligingswaarschuwing van Google. Ook een website die plotseling anders functioneert kan aanleiding zijn voor technisch onderzoek.
In zo'n situatie is alleen een beveiligingsplugin installeren niet voldoende. Eerst moet worden onderzocht wat er met de website is gebeurd en welke onderdelen zijn aangetast.
Het verwijderen van één verdacht bestand betekent niet automatisch dat een website weer veilig is. Schadelijke code kan op meerdere plaatsen aanwezig zijn en ook de database kan ongewenste of geïnjecteerde inhoud bevatten.
Daarom controleer ik bij het herstellen van een gehackte WordPress website de relevante bestanden en, wanneer dat nodig is, de database. Geïnfecteerde onderdelen worden opgeschoond met als doel de normale werking van de website te herstellen zonder legitieme content onnodig te verwijderen.
Eerst wordt bekeken welke problemen zichtbaar zijn en welke onderdelen van de WordPress website nader gecontroleerd moeten worden.
WordPress-bestanden worden gecontroleerd op verdachte wijzigingen, onbekende bestanden en schadelijke code.
Aangetroffen schadelijke code en geïnfecteerde onderdelen worden zorgvuldig verwijderd of hersteld.
Wanneer de database is aangetast, worden verdachte of geïnjecteerde gegevens opgespoord en waar mogelijk veilig verwijderd.
Na het opschonen worden relevante beveiligingsinstellingen gecontroleerd en waar nodig aangescherpt om het risico op herhaling te verkleinen.
Heeft Google de website als onveilig gemarkeerd, dan kan na het oplossen van het beveiligingsprobleem een verzoek tot herbeoordeling worden ingediend.
Na een hack is het belangrijk om niet alleen de zichtbare gevolgen te verwijderen. De website moet opnieuw technisch worden gecontroleerd en beveiligd. Daarbij kunnen onder andere updates, toegangsbeveiliging, bestands- en maprechten, beveiligingsinstellingen en back-ups opnieuw worden bekeken.
Geen enkele website kan voor 100% tegen iedere toekomstige aanval worden gegarandeerd. Goede beveiliging verkleint wel de risico's en maakt het mogelijk om sneller te reageren wanneer er iets afwijkends gebeurt.
Heb je een beveiligingsprobleem, vermoed je dat je website is gehackt of wil je de huidige beveiliging laten controleren? Beschrijf kort wat er aan de hand is. Ik kijk naar de situatie en neem contact met je op over de mogelijke vervolgstappen.
Heb je een vraag of wil je weten wat mogelijk is? Stuur kort je bericht en ik reageer meestal binnen 24 uur.
Websitebeveiliging is geen eenmalige handeling. WordPress ontwikkelt voortdurend door en ook plugins en thema's krijgen nieuwe versies. Daardoor kan een website die vandaag technisch in orde is later opnieuw aandacht nodig hebben.
Regelmatige updates, back-ups en technische controles helpen om de website stabiel en veilig te houden. Beveiliging sluit daarom nauw aan op goed technisch onderhoud van je WordPress website.
Bij het laten maken van een nieuwe website kan de beveiliging bovendien direct tijdens de ontwikkeling worden ingericht, zodat de website vanaf het begin met passende beveiligingsmaatregelen online gaat.
De benodigde werkzaamheden verschillen per website. Het preventief beveiligen van een goed werkende WordPress website vraagt bijvoorbeeld iets anders dan het onderzoeken en herstellen van een website waarin malware is aangetroffen.
Bij een gehackte website zijn de kosten onder andere afhankelijk van de omvang van de website, de aard van het beveiligingsprobleem en de onderdelen die gecontroleerd of opgeschoond moeten worden. Daarom bekijk ik eerst de situatie voordat duidelijk wordt welke werkzaamheden nodig zijn.
Wil je beveiligingsrisico’s beperken of heb je te maken met een gehackte website? We bekijken wat er aan de hand is en welke maatregelen nodig zijn om je website te beveiligen of veilig te herstellen.